Votre priorité n'est pas de lire le texte du RGPD en entier, c'est d'agir. Cartographiez d'abord les traitements présents dans votre ERP, faites signer à votre éditeur un DPA détaillant les mesures de sécurité et la réversibilité des données. Puis déployez sans attendre l'authentification multifacteur, le chiffrement et des sauvegardes réellement testées. Le reste, y compris le registre des traitements et l'analyse d'impact, découle de ces trois actions.
En bref:
- La centralisation des données sensibles dans un ERP expose à un risque accru en cas de faille, notamment pour la paie, les RH, le CRM et la facturation.
- Le responsable du traitement doit maîtriser ses traitements et signer un DPA clair avec l’éditeur garantissant la réversibilité des données.
- Les mesures techniques essentielles incluent le chiffrement systématique, la gestion des accès par rôle et MFA, ainsi que la sauvegarde testée régulièrement.
- La localisation des serveurs en Europe simplifie la conformité, surtout si les transferts hors UE font l’objet d’une évaluation d’impact approfondie.
- La conformité RGPD d’un ERP se juge à la conception du logiciel, notamment par la séparation des modules et la documentation claire du DPA.
Table des matières
- Quelles données de votre ERP cloud présentent le plus de risque
- Qui est responsable : vous, votre éditeur, ou les deux
- Les mesures techniques que l'article 32 vous impose concrètement
- Où sont hébergées vos données et quelles garanties exiger
- Comment avancer étape par étape en quatre phases
- Ce que la conformité RGPD révèle vraiment sur un ERP
- LugX pour centraliser vos données sans complexifier votre conformité
- Sources
- Questions fréquentes
Quelles données de votre ERP cloud présentent le plus de risque
Un ERP n'est jamais un simple logiciel de facturation. Il agrège la paie, les données RH, le CRM, les factures, les coordonnées fournisseurs et souvent les échanges avec les banques. Cette centralisation, qui est justement l'argument commercial de tout ERP, devient son plus grand risque RGPD : une seule faille expose d'un coup des bulletins de salaire, des IBAN et un historique commercial complet plutôt qu'un fichier isolé.
Certains modules concentrent davantage de sensibilité que d'autres :
- Le module RH et paie, qui contient des données de santé, des arrêts de travail ou des informations bancaires.
- Le CRM, qui trace les interactions clients et parfois des données de géolocalisation ou de comportement d'achat.
- La facturation et la gestion fournisseurs, exposées aux fraudes par usurpation d'identité (faux RIB, factures détournées).
- Les intégrations API entre l'ERP et des outils tiers, souvent mal configurées, qui deviennent la porte d'entrée la plus fréquente pour un accès non autorisé.
Un ERP mal audité multiplie les catégories de données à protéger sans que l'entreprise en ait toujours conscience. C'est pour cette raison que l'analyse d'impact est souvent nécessaire avant le déploiement de modules à grande échelle, en particulier quand plusieurs traitements sensibles cohabitent sur la même plateforme.
Qui est responsable : vous, votre éditeur, ou les deux
Le RGPD distingue deux rôles qui n'ont pas les mêmes obligations. Votre entreprise reste responsable du traitement : elle décide quelles données collecter, pourquoi, et pour combien de temps. Votre éditeur ERP agit comme sous-traitant : il exécute vos instructions et sécurise l'infrastructure, mais ne peut pas décider seul des finalités.
Cette répartition a des conséquences concrètes que beaucoup de dirigeants découvrent trop tard, souvent lors d'un contrôle plutôt qu'en amont :
- Vous devez rester en mesure de justifier chaque traitement, même si l'hébergement est externalisé.
- Un DPA (accord de traitement des données, exigé par l'article 28 du RGPD) doit préciser les finalités, les mesures de sécurité appliquées, les sous-traitants ultérieurs autorisés et les conditions de restitution des données en fin de contrat.
- Vous conservez un droit de contrôle sur votre éditeur et devez pouvoir présenter ce contrat, ainsi que les preuves de conformité, en cas de demande de la CNIL.
Un éditeur SaaS sérieux encadre lui-même ses propres sous-traitants et garantit une réversibilité claire des données, avec des formats d'export exploitables. Vérifiez ce point avant de signer, pas après un incident.
Les mesures techniques que l'article 32 vous impose concrètement
L'article 32 du RGPD ne fixe pas de liste fermée, mais il attend des mesures "appropriées au risque". Dans un ERP cloud, cela se traduit par des choix précis, pas par des intentions vagues.
- Chiffrement systématique : les données doivent être protégées en transit (protocole TLS) et au repos, généralement via un chiffrement AES-256.
- Gestion des accès par le principe du moindre privilège : chaque utilisateur n'accède qu'aux modules dont il a besoin, avec un contrôle d'accès basé sur les rôles (RBAC) et une authentification multifacteur activée par défaut.
- Journalisation et traçabilité : conserver des journaux d'audit permet de reconstituer qui a consulté ou modifié une donnée, ce qui devient décisif en cas d'incident.
- Sauvegardes testées régulièrement : une sauvegarde qui n'a jamais été restaurée en test n'est pas une garantie, c'est une hypothèse.
- Surveillance continue et architecture Zero Trust : la sécurité SaaS repose sur une vigilance permanente, avec des outils de type SSPM ou CASB pour garder une visibilité sur les applications connectées à l'ERP.
Conseil de pro : Ne partez jamais du principe que votre hébergeur sauvegarde vos données à votre place. Le modèle de responsabilité partagée exige que vous testiez vous-même vos restaurations, au moins une fois par trimestre, et que vous en gardiez la trace écrite.
Où sont hébergées vos données et quelles garanties exiger
La localisation des serveurs n'est pas un détail technique, c'est un critère de conformité à part entière. Dès qu'une donnée personnelle quitte l'Espace économique européen, le chapitre V du RGPD impose un mécanisme de transfert valide : une décision d'adéquation de la Commission européenne, des clauses contractuelles types (SCC), ou des règles d'entreprise contraignantes (BCR) pour les groupes internationaux.
Avant de signer avec un éditeur, posez trois questions simples :
- Où sont physiquement stockées mes données, et l'éditeur propose-t-il un choix de région d'hébergement européenne (type eu-west ou eu-central) ?
- Si un transfert hors UE existe malgré tout, quelle évaluation d'impact du transfert (TIA) a été menée, et quelles mesures supplémentaires ont été ajoutées aux SCC ?
- Le contrat prévoit-il une clause de réversibilité claire, avec des délais et des formats d'export précis ?
Privilégier une région d'hébergement européenne simplifie nettement la conformité, car cela évite la complexité juridique et documentaire des transferts internationaux. Pour approfondir les critères techniques liés à ce choix, notre article sur le choix entre ERP cloud et solution sur site détaille les compromis à connaître.
Comment avancer étape par étape en quatre phases
La mise en conformité d'un ERP cloud n'est pas un projet à mener en une seule fois. Elle se découpe en phases réalistes pour une équipe de PME qui n'a pas de juriste dédié.
- Audit et cartographie (semaine 1 à 2) : listez chaque module actif, les données qu'il traite, et démarrez ou mettez à jour votre registre des activités de traitement.
- Contractualisation et hébergement (semaine 2 à 4) : obtenez le DPA signé de votre éditeur, vérifiez la liste de ses sous-traitants ultérieurs et confirmez la région d'hébergement.
- Sécurisation technique (semaine 3 à 6) : activez MFA et RBAC, vérifiez le chiffrement, planifiez un premier test de restauration de sauvegarde.
- Procédures et droits des personnes (semaine 5 à 8) : formalisez la façon de traiter une demande d'accès, de rectification ou de suppression dans l'ERP, et préparez un modèle de notification en cas de violation de données, conformément aux articles 33 et 34.
La checklist publiée par la CNIL pour les TPE et PME reste la référence la plus complète pour vérifier qu'aucune étape n'a été oubliée.
Ce que la conformité RGPD révèle vraiment sur un ERP
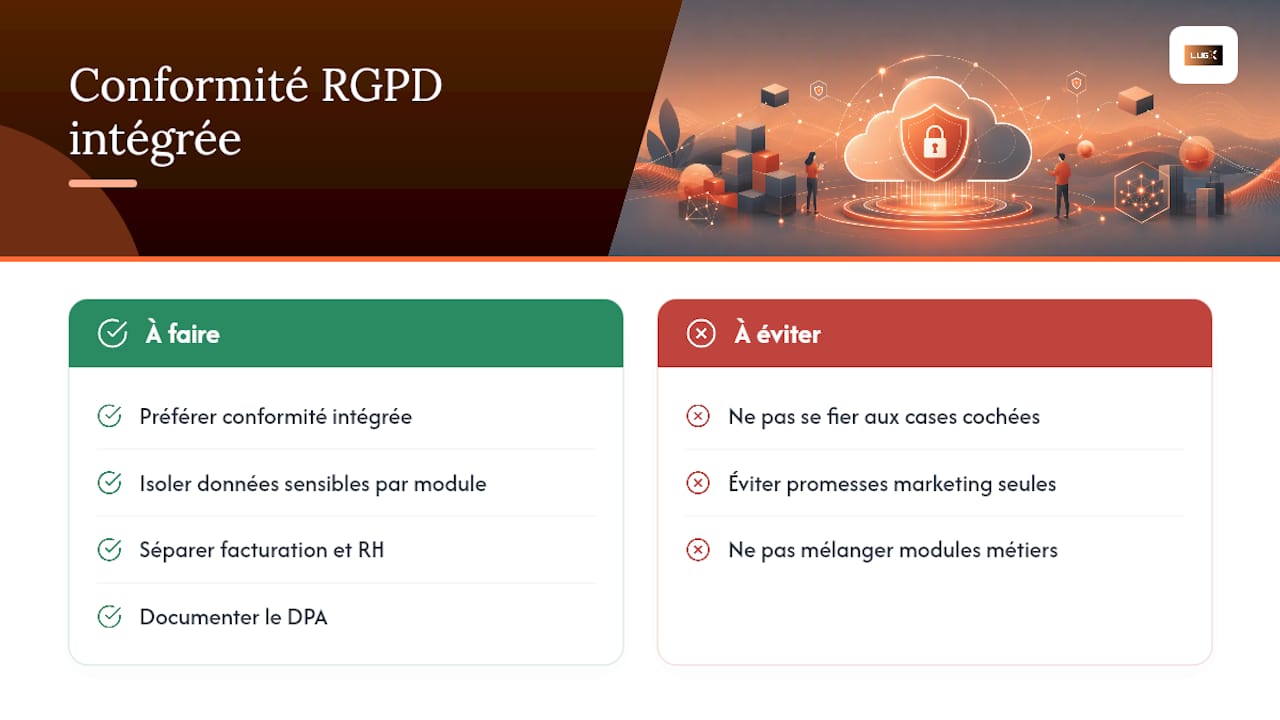
La conformité RGPD d'un ERP ne se mesure pas au nombre de cases cochées sur une checklist, elle se mesure à la façon dont le logiciel a été pensé dès sa conception. Un module de facturation qui isole naturellement les données bancaires, un module RH qui restreint l'accès aux bulletins de paie par défaut, une architecture qui sépare les permissions par rôle : tout cela réduit le risque avant même que vous n'ayez à y penser. C'est la différence entre une conformité ajoutée après coup et une conformité intégrée dans l'architecture du produit.
Le vrai test n'est pas la promesse commerciale d'un éditeur, mais sa capacité à répondre concrètement à trois questions : où sont mes données, qui peut les modifier, et comment les récupérer si je change de fournisseur. Un éditeur qui structure ses modules par métier, sépare la facturation de la gestion RH et documente clairement son DPA facilite mécaniquement votre travail de responsable du traitement. C'est un critère de sélection plus fiable que n'importe quelle promesse marketing.
— Adam
LugX pour centraliser vos données sans complexifier votre conformité
Plutôt que de jongler entre un tableur RH, un CRM externe et un outil de facturation séparé, une plateforme ERP centralise ces flux, ce qui réduit d'autant les points d'entrée à sécuriser.
Concrètement, LugX propose un module de facturation électronique conforme aux obligations 2026 et 2027, un module RH qui isole les données de paie et de congés, et une gestion documentaire centralisée qui évite la dispersion des informations sensibles entre plusieurs outils non sécurisés. Pour visualiser l'ensemble des modules disponibles et leur articulation, consultez la page modules ERP LugX. Si votre priorité immédiate est la facturation conforme, le module Factures constitue le point d'entrée le plus direct pour démarrer votre mise en conformité dès cette semaine.
Sources
Pour approfondir, consultez le guide CNIL pour dirigeants en Europe, les normes ISO 27001 et ISO 27701 sur la sécurité de l'information, ainsi que les modèles de clauses contractuelles types pour les transferts hors EEE.
Cet article constitue une information générale et ne remplace pas l'avis d'un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d'agir sur la base de ce contenu.
- Check‑list RGPD pour les TPE/PME — CNIL (PDF)
- Sécurité SaaS — Fortinet
- RGPD SaaS : Sous‑traitance, DPA et Conformité 2026 — ConformDocs
- Conformité RGPD pour les systèmes ERP — ECOSIRE
Questions fréquentes
Que dit l'article 32 du RGPD sur la sécurité des données ?
L'article 32 impose des mesures techniques et organisationnelles "appropriées au risque", comme le chiffrement, le contrôle d'accès, la sauvegarde testée et la capacité à restaurer les données rapidement après un incident.
Que dit l'article 34 du RGPD sur les violations de données ?
L'article 34 impose d'informer les personnes concernées sans délai lorsque la violation de données présente un risque élevé pour leurs droits et libertés, en plus de la notification à la CNIL prévue par l'article 33.
Que dit l'article 17 du RGPD sur le droit à l'effacement ?
Toute personne a le droit de demander la suppression de ses données personnelles, sauf obligation légale de conservation (comptable ou fiscale par exemple), ce qui concerne directement les modules RH et facturation d'un ERP.
Que dit l'article 21 du RGPD sur le droit d'opposition ?
Une personne peut s'opposer à un traitement de ses données, notamment à des fins de prospection commerciale, ce qui oblige les modules CRM d'un ERP à intégrer une gestion simple de ces demandes.
Un ERP comme LugX facilite-t-il la conformité RGPD ?
Un ERP modulaire comme LugX, qui centralise facturation, RH et gestion commerciale dans une même plateforme avec des accès par rôle, réduit le nombre d'outils dispersés à sécuriser et simplifie la tenue du registre des traitements.